

Warnung: Fake-Mails mit „SEO-DAY-Delegiertenpass“ – so erkennst Du die Spam-Welle
Am 7. Oktober 2026 liefen Wellen gefälschter SEO-DAY-Einladungsmails. Update vom 12. Oktober: eine zweite Welle wirbt mit einer kostenlosen Gastkarte. Nach Rücksprache hat meetmaps.com damit nichts zu tun. Luma hat am selben Tag um 16:31 Uhr das betroffene Konto gesperrt.
Am 7. Oktober 2026 – und in engem zeitlichen Umfeld auch um den 8. Oktober – waren zahlreiche Unternehmen von einer professionell wirkenden Spam-Welle betroffen: E-Mails mit Betreffmustern wie „[Vorname Nachname], Ihr SEO-DAY-Delegiertenpass ist hier.“ Der SEO-DAY hat diese Mails nicht versendet. Wir wollen deshalb offen warnen, das technische Muster erklären und zeigen, wie Du Dich und Deine Teams schützt.
Kurzfassung: Nicht auf die Links in diesen E-Mails klicken. Sie sind dazu da, Adressen zu verifizieren, damit sie an Datenkäufer verkauft oder für weiteres Spam verwendet werden können. Die Welle vom 7. Oktober nutzte einen „Delegiertenpass“, die vom 12. Oktober eine angebliche kostenfreie „Gastkarte“.
Update vom 12. Oktober 2026: Fake-„Gastkarte“, Absender gibt sich als no-reply@meetmaps.com aus
Wenige Tage nach der Delegiertenpass-Welle liegt eine weitere Mail vor, die wieder den SEO-DAY als Absender vortäuscht. Zeitstempel: 12. Oktober 2026, 11:39 Uhr MESZ. Betreff: „Ihre Gastkarte für den SEO-Day Germany 2026“. Sichtbar ist nur, wie sich die Mail ausgibt: Anzeigename SEO-DAY, Adresse no-reply@meetmaps.com. Das ist keine Domain von seo-day.de. Nach Rücksprache können wir definitiv sagen: meetmaps.com hat mit dieser Mail nichts zu tun. Die From-Zeile zeigt nur, als wen der Spam sich ausgibt. Sie kann gefälscht oder über ein fremdes Konto gesetzt sein. Kontaktdaten der Empfänger und ihrer Firmen sind geschwärzt und werden nicht genannt. Im HTML steht das Wortmarken-Logo „SEO-DAY Cologne“ mit Doktorhut. Deshalb wirkt die Mail auf den ersten Blick offiziell.
Im Text heißt es, die Teilnehmerliste für den „SEO-Day Germany 2026“ werde gerade zusammengestellt und eine Einladung sei aufgrund des fachlichen Hintergrunds naheliegend. Als Schwerpunkt wird „Search im Zeitalter der KI“ genannt. Angeblich sei eine kostenfreie Gastkarte reserviert: voller Zugang inklusive Keynotes, interaktiver Workshops und eines Networking-Dinners mit Search-Marketing-Experten. Ein Link mit der Beschriftung „Registrieren“ soll zu Agenda und weiteren Informationen führen. Die Teilnehmerzahl sei bewusst begrenzt. Gezeichnet ist die Mail mit „Das SEO-Day Germany Team“.
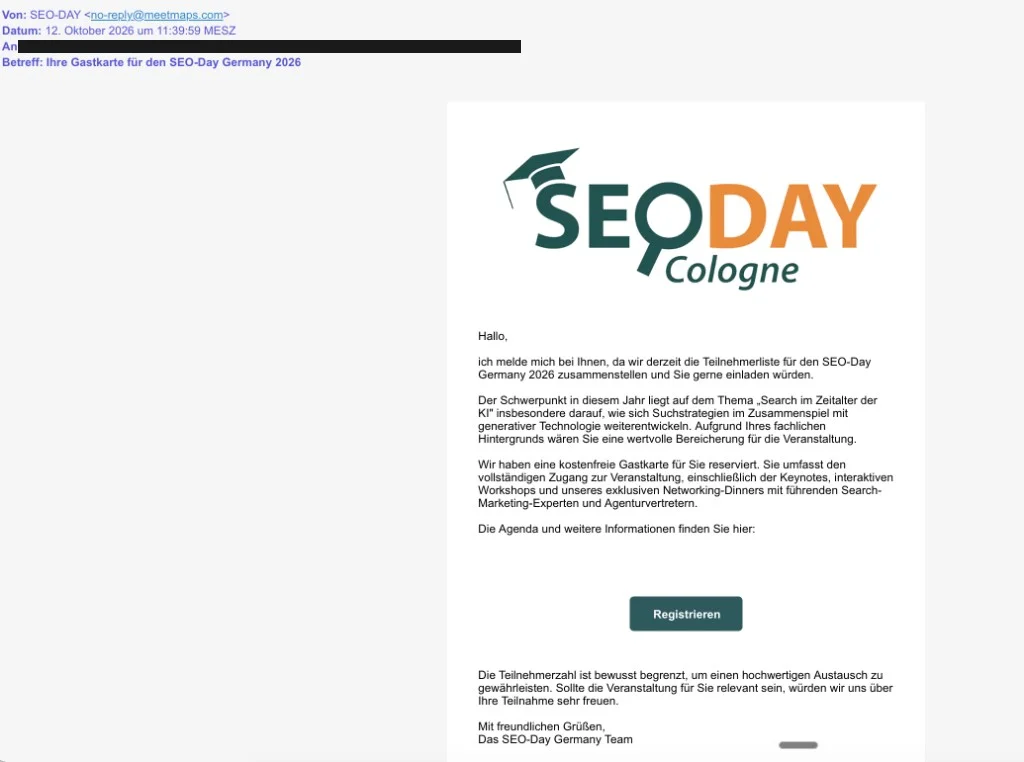
Alarmzeichen im Footer: Unter dem deutschen Text steht auf Spanisch: „Has recibido este correo porque formas parte de Prueba mailjet“ – sinngemäß: Die Mail ging raus, weil die Adresse zu einer Mailjet-Testliste namens „Prueba mailjet“ gehört. Darunter folgen ein Hinweis, Anfragen an die Organisation zu richten, sowie „© 2026 Meetmaps“ und „powered by meetmaps“. Eine offizielle SEO-DAY-Mail trägt diesen Footer nicht. Nach Rücksprache hat meetmaps.com mit dieser Welle nichts zu tun. Der Footer bleibt Teil der Aufmachung, so wie die Mail sich ausgibt.
Der SEO-DAY hat auch diese Nachricht nicht versendet. Personen-, Empfänger- und Firmendaten aus der Weiterleitung bleiben unveröffentlicht; im Bild ist nur die Absenderzeile lesbar. Das Grundmuster ist dasselbe wie am 7. Oktober: Die Event-Marke ist der Köder, der Footer passt nicht zur Marke. Neu sind der Köder („Gastkarte“ statt „Delegiertenpass“) und die Absenderzeile, die sich diesmal als no-reply@meetmaps.com ausgibt. Den „Registrieren“-Link haben wir bewusst nicht aufgerufen.
Nach dem Kontakt untersuchen wir gemeinsam mit Meetmaps, woher dieser Spamangriff kommt. Die Aussicht, die Quelle zu finden, ist gering. Deshalb können wir hier vorerst nur abwarten.
Klick nicht auf die Links in diesen E-Mails. Sie sind nur dafür da, E-Mail-Adressen zu verifizieren. Verifizierte Adressen lassen sich an Datenkäufer verkaufen oder für weiteres Spam verwenden.
Update vom 12. Oktober 2026, 16:31 Uhr: Luma hat sofort blockiert
Am 12. Oktober 2026 um 16:31 Uhr hat Luma (lu.ma) auf unsere Meldung eines gefälschten SEO-DAY-Events geantwortet. Die Reaktion war schnell und vorbildlich.
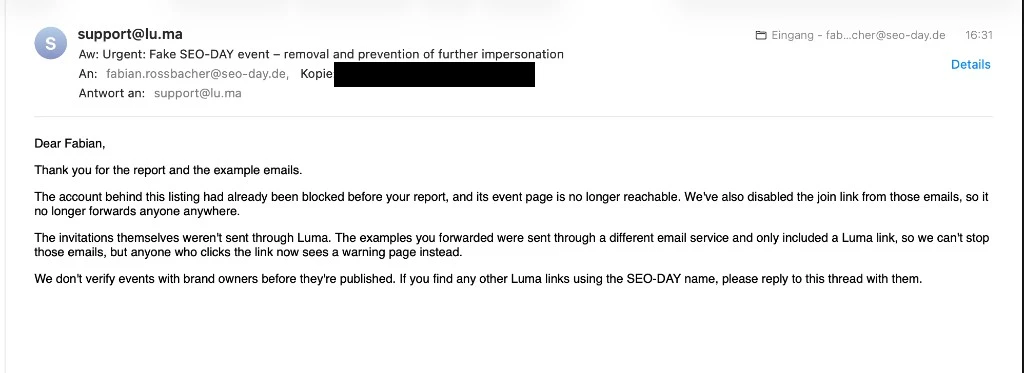
Luma teilt mit: Das Konto hinter dem Eintrag war bereits vor unserer Meldung gesperrt, die Event-Seite ist nicht mehr erreichbar. Den Join-Link aus diesen E-Mails hat Luma deaktiviert. Er leitet niemanden mehr weiter. Die Einladungen selbst liefen nicht über Luma. Die Beispiele, die wir weitergeleitet haben, kamen über einen anderen E-Mail-Dienst und enthielten nur einen Luma-Link. Diese Mails kann Luma nicht stoppen. Wer den Link jetzt anklickt, landet auf einer Warnseite.
Luma prüft Events vor der Veröffentlichung nicht gemeinsam mit den Markeninhabern. Weitere Luma-Links, die den Namen SEO-DAY verwenden, können im selben Vorgang nachgereicht werden.
Was am 7. Oktober technisch passiert ist
Aus rekonstruierten Postfach-Daten betroffener Firmen ergibt sich ein klares Bild: In zwei sehr kurzen Wellen – jeweils innerhalb von rund 25 Sekunden – gingen hunderte personalisierte Mails raus. Bei einem dokumentierten Fall mit Catch-all-Domain waren es 250 Einzelmails (etwa 107 um 11:40 Uhr und 143 um 12:03 Uhr MESZ). Jede Mail ging an genau eine Adresse.
Auffällig ist die Adresskonstruktion: Die große Mehrheit folgte dem Schema vorname.nachname@firmen-domain. Umlaute wurden typischerweise transliteriert (ä→ae, ö→oe, ü→ue, ß→ss), Bindestriche in Doppelnamen blieben erhalten. Einige Ausreißer wirkten wie abgekürzte Profilnamen – ein Hinweis darauf, dass Listen aus Business-Netzwerken gescraped und anschließend per Pattern-Generator mit Domains kombiniert werden, ohne vorher zu prüfen, ob die Adresse wirklich existiert.
Genau deshalb landen solche Wellen auch bei Catch-all-Postfächern: Die Domain „schluckt“ Fantasie-Adressen. Für Angreifer ist jeder Klick oder jede Bounce-/Open-Metrik trotzdem wertvoll.
Warum niemand auf die Links klicken sollte
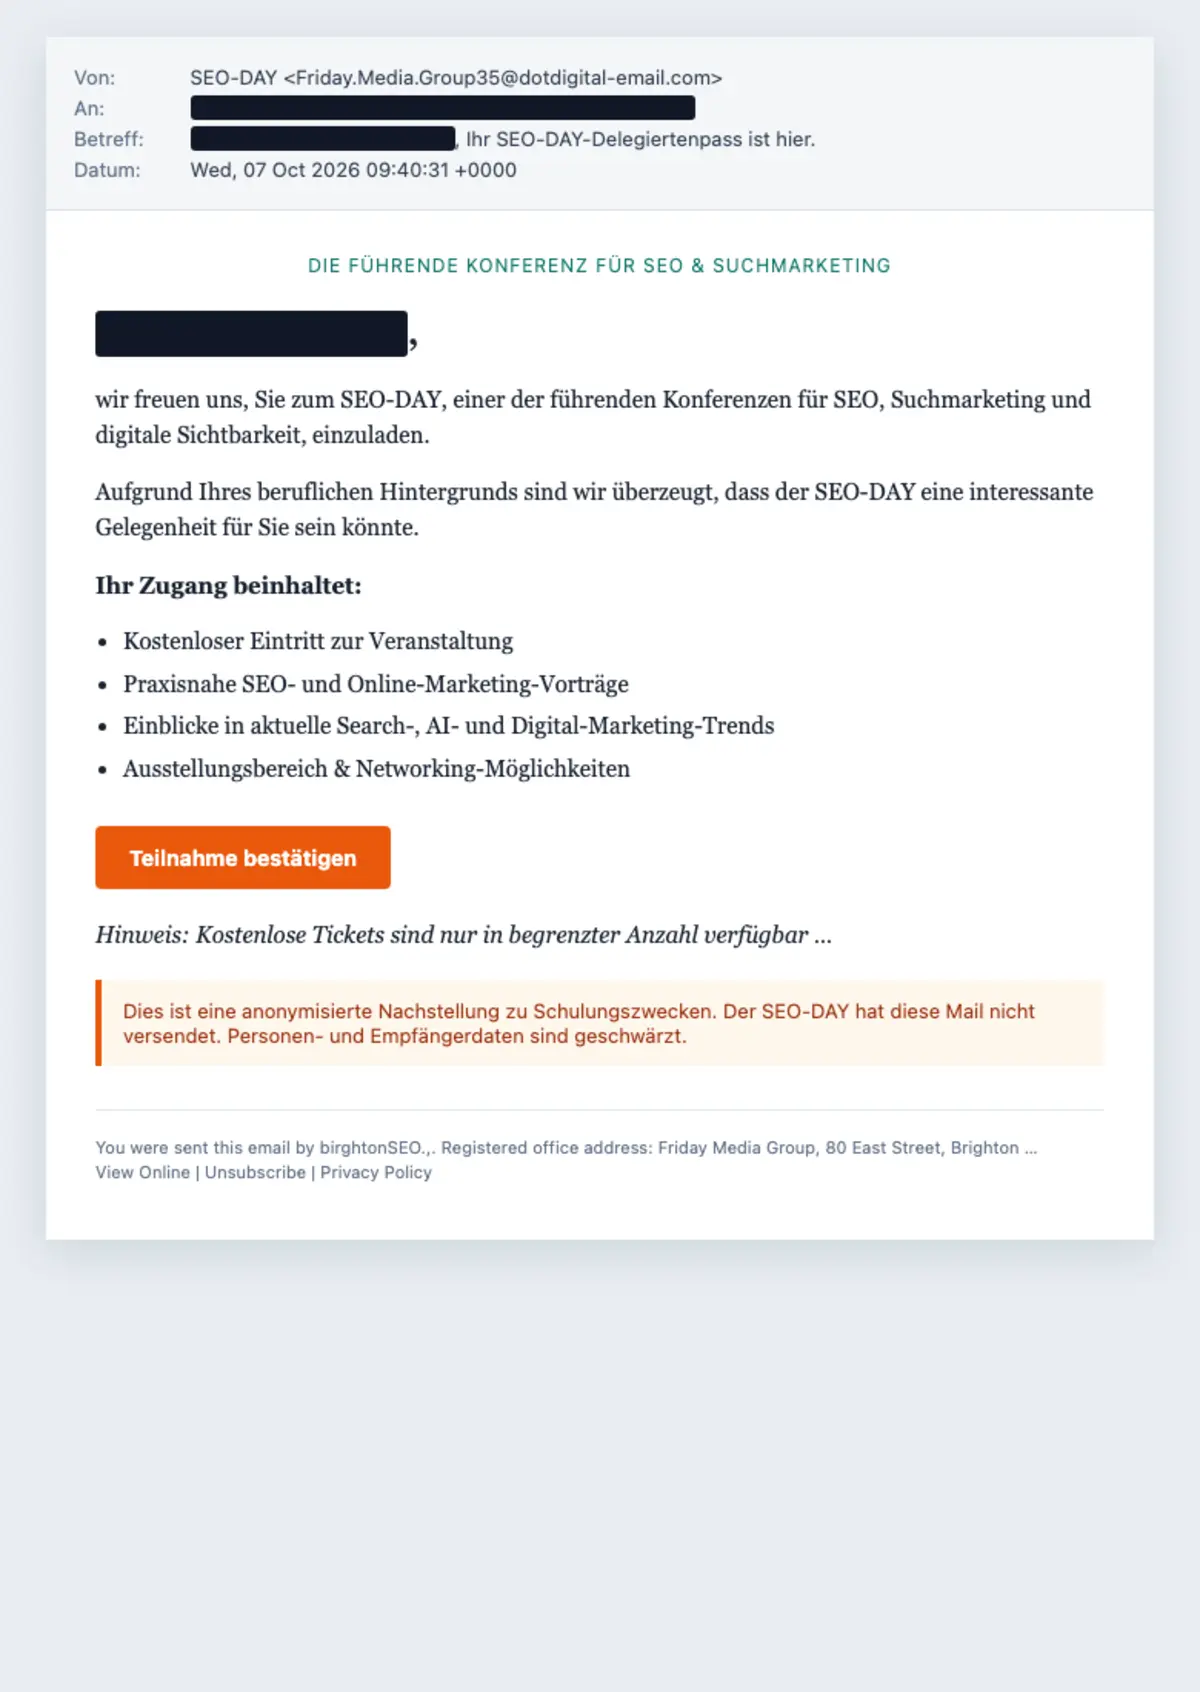
Der Köder ist klassisch: persönliche Anrede, Verweis auf den „beruflichen Hintergrund“, Häkchen-Liste mit „kostenlosem Eintritt“, künstliche Verknappung („first come, first served“) und ein großer Bestätigungsbutton.
Was dahinter steckt, haben wir bewusst nicht getestet – und das ist auch unsere Empfehlung an Dich. Schon der Klick auf Tracking-Links (hier über typische ESP-Redirect-Domains) kann signalisieren: „Diese Adresse ist aktiv und wird gelesen.“ Genau das brauchen Adresshändler und Folgekampagnen. Im schlimmeren Fall führt der Link auf Credential-Harvesting, Malware oder weitere Social-Engineering-Schritte.
Mit anderen Worten: Die Konferenzmarke ist der Lockstoff. Das eigentliche Produkt der Kampagne ist oft die validierte E-Mail-Adresse.
Wie die Absender-Infrastruktur aussah
Technisch wirkte der Versand „sauber“ – und genau das macht solche Attacken gefährlich:
- Versand über ein reales ESP-Konto (hier: dotdigital), inklusive bestandenem SPF/DKIM/DMARC für die ESP-Domain
- Display-Name im Stil von „SEO-DAY“, obwohl der technische Absender zur ESP-Infrastruktur gehörte
- Footer mit Verweis auf brightonSEO / Friday Media Group (inkl. Tippfehler „birghtonSEO“) – also eine andere Konferenzmarke als Absender-Fußzeile
- Links über ESP-Tracking-Domains (z. B. typische Redirect-Hosts wie
ddlnk.net)
Das Muster lautet: Angreifer missbrauchen oder kompromittieren Konten legitimer Marketing-Dienstleister und setzen bekannte Event-Marken als Köder ein. Für Empfänger sieht die Mail deshalb „offizieller“ aus als klassischer Absender-Spam von freier Domain.
Kein Einzelfall: OMR, Adobe Summit und andere Event-Köder
Dieselbe Adressliste bzw. dasselbe Strickmuster tauchte bereits früher auf. Am 13. Juli 2026 liefen Wellen mit Betreffzeilen wie „Exclusive Invitation to OMR Festival“ und „Your Invitation Awaits: Adobe Summit“ – wieder mit persönlicher Anrede, Häkchen-Liste, Verknappung und Button „Accept Invitation“. Damals über einen anderen ESP (SendGrid) und Tracking über Event-Marketing-Domains.
Auch große Konferenzen und Marken wie Online Marketing Rockstars (OMR) und BrightonSEO waren in der Vergangenheit bereits Opfer oder namensgebender Köder genau solcher Spam- und Validierungsattacken. Es geht selten um die Konferenz selbst – es geht um Vertrauen, das an bekannte Event-Namen gebunden ist.
Wenn Du also eine „exklusive Einladung“ zu einer bekannten Marketing-Konferenz erhältst, die Du nicht erwartet hast: innehalten, Absender prüfen, Links nur hovern – nicht klicken.
So erkennst Du solche Fake-Mails
- Display-Name ≠ technische Absenderdomain. „SEO-DAY“ im From-Namen reicht nicht. Schau auf die tatsächliche Absenderadresse und die Reply-To-Domain. Am 7. Oktober gehörte die sichtbare Absenderzeile zur ESP-Infrastruktur, am 12. Oktober lautet sie
no-reply@meetmaps.com. Das zeigt, wie der Spam sich ausgibt. Nach Rücksprache hat meetmaps.com damit nichts zu tun. - Footer passt nicht zur Marke. Ein SEO-DAY-Betreff mit brightonSEO-/UK-Company-Footer ist ein Alarmzeichen. Ebenso ein deutscher Gastkarten-Text mit spanischem Hinweis auf eine Mailjet-Testliste („Prueba mailjet“) und der Zeile „powered by meetmaps“.
- Hover vor dem Klick. Fahr mit der Maus über den Button (auf dem Smartphone: lange drücken / Linkvorschau). Zeigt die Statuszeile eine Tracking-Domain statt einer offiziellen SEO-DAY-URL, ist Vorsicht geboten.
- Verknappung + Gratis-Ticket. „Nur begrenzte kostenlose Tickets“, eine ungefragt „reservierte Gastkarte“ oder ein Sofort-Button ist ein Klassiker – besonders, wenn nie ein Ticket angefragt wurde.
- Massenhafte Fantasie-Adressen. IT-Teams mit Catch-all sehen oft Dutzende
vorname.nachname@-Varianten, die zu niemandem im Unternehmen gehören. - Tippfehler und stilistische Brüche im Footer oder in englisch/deutsch gemischten Textbausteinen.
Was Du jetzt tun solltest
- Nicht klicken, nicht „abmelden“ über den Spam-Footer, wenn Du die Mail für gefälscht hältst – auch Unsubscribe-Links können Tracking sein.
- Als Phishing/Spam melden in Deinem Mail-Client (Outlook, Gmail, Apple Mail) und intern an die IT weiterleiten.
- Kolleginnen und Kollegen warnen – gerade Vertrieb, Marketing und Assistenz bekommen solche Event-Köder häufig.
- Offizielle Kanäle nutzen: Tickets und Pass-Infos zum SEO-DAY kommen über unsere bekannten Kanäle und Domains unter seo-day.de – nicht über unerwartete „Delegiertenpass“- oder „Gastkarte“-Buttons und nicht über Absender, die nur so tun, als kämen sie vom SEO-DAY.
- Bei eigener Domain: Catch-all bewusst hinterfragen; SPF/DKIM/DMARC für die eigene Marke hart pflegen, damit Dritte Deinen Namen schwerer missbrauchen können.
Wo Du Spam prüfen und melden kannst
Hilfreiche Anlaufstellen (Auswahl, ohne Anspruch auf Vollständigkeit):
- BSI – Informationen zu Phishing und die Hinweise der Meldewege für Bürgerinnen und Bürger
- Zentralstelle Cybercrime / Polizei – bei konkretem Betrugsverdacht
- Google Safe Browsing / Transparenzberichte zu gefährlichen URLs
- urlscan.io – URL-Analyse, bevor Du selbst klickst
- VirusTotal – Multi-Engine-Check für verdächtige Links und Dateien
- Microsoft – unsichere Website melden
- Abuse-Kontakt des ESP (z. B. Abuse-Adresse des genutzten E-Mail-Dienstleisters) sowie – wenn im Footer genannt – der vermeintlichen Absenderfirma, damit kompromittierte Konten gesperrt werden können
Wichtig: Gib verdächtige Links idealerweise nur über „sichere Analyse“-Dienste oder als weitergeleitete Originalmail an die IT weiter – nicht als eigenen Testklick im Produktionsbrowser.
Fazit
Die Fake-„Delegiertenpass“-Mails vom 7. Oktober 2026 und die Fake-„Gastkarte“ vom 12. Oktober 2026 sind Teil eines breiteren Angriffsmusters: bekannte Marketing-Events als Köder, Absenderzeilen, die sich als fremde Plattformen ausgeben, Ziel oft die Validierung gescrapter B2B-Adressen. Der SEO-DAY distanziert sich ausdrücklich von diesen Nachrichten. Eine Absenderzeile wie no-reply@meetmaps.com mit spanischem Mailjet-Test-Footer ist kein offizieller Kanal. Sie zeigt, wie der Spam sich ausgibt. Nach Rücksprache hat meetmaps.com damit nichts zu tun. Luma hat am 12. Oktober 2026 um 16:31 Uhr das betroffene Konto gesperrt und den Join-Link abgeschaltet. Gemeinsam mit Meetmaps prüfen wir die Herkunft. Die Aussicht auf ein Ergebnis ist gering, deshalb bleibt vorerst nur Abwarten. Die Links in den Mails nicht anklicken: sie verifizieren Adressen für den Verkauf an Datenkäufer und für weiteres Spam.
Wenn Du eine solche Mail erhalten hast: ignorieren, melden, weiterleiten an die IT – und den Button links liegen lassen. Vertrau im Zweifel dem Hover in der Statuszeile mehr als dem schönen Konferenz-Layout im HTML.
Hast Du weitere Wellen mit SEO-DAY-Bezug gesehen? Schreib uns gern über die bekannten Kontaktwege auf seo-day.de/contact – am besten mit Header-Auszug und geschwärzten Personenangaben.